Смартфон вместо карты доступа: как работают NFC, Bluetooth и Wi-Fi в СКУД
В повседневной корпоративной практике регулярно возникают ситуации, когда сотрудник забывает пластиковый пропуск дома, гостю или курьеру необходимо оперативно выдать временный доступ, а служба безопасности стремится сократить издержки на бесконечную эмиссию физических карт. Традиционные системы контроля и управления доступом (СКУД) долгое время опирались исключительно на аппаратные радиочастотные идентификаторы, что создавало значительную административную нагрузку. Однако современные технологии позволяют перенести функциональность ключа в устройство, которое пользователь всегда носит с собой, превратив смартфон в электронный пропуск или полноценный терминал управления точкой прохода.
Интеграция мобильных устройств в архитектуру СКУД реализуется посредством трех базовых сценариев. Первый — использование технологии NFC, предполагающей физическое поднесение телефона к считывателю вплотную, что максимально точно имитирует привычный паттерн работы с пластиковой картой. Второй сценарий опирается на беспроводной протокол Bluetooth Low Energy (BLE), обеспечивая взаимодействие со считывателем на расстоянии, что позволяет открывать дверь без необходимости доставать устройство из сумки или кармана. Третий вариант — управление через сеть Wi-Fi, когда смартфон выступает не как бесконтактная метка ближнего радиуса действия, а как сетевой пульт, отправляющий зашифрованные IP-команды контроллеру через локальную инфраструктуру или глобальную сеть.
При этом необходимо сразу уточнить критически важный нюанс: далеко не каждый смартфон способен заменить любую RFID-карту, применяемую на объекте. Само по себе наличие в телефоне модулей NFC или Bluetooth совершенно не гарантирует совместимости с установленным оборудованием. Операционные системы смартфонов накладывают строгие аппаратные и программные ограничения на эмуляцию физических чипов, а разница в радиочастотных диапазонах зачастую делает прямое копирование старых пропусков физически невозможным. Соответственно, возникает главный вопрос: какие технические условия необходимы для успешного перехода на мобильный доступ, как преодолеть ограничения платформ и какой из доступных вариантов интеграции окажется наиболее эффективным и безопасным.
1. Как смартфон работает вместо карты доступа
Мобильный идентификатор — это цифровой код или сложный криптографический токен, хранящийся в оперативной памяти смартфона, системном приложении или в его изолированном аппаратном модуле (Secure Element), который передается на считыватель или напрямую контроллеру СКУД. В отличие от физической пластиковой карты, которая, как правило, содержит статичный номер (UID) или зашифрованные сектора данных, записанные на заводе-изготовителе, мобильный идентификатор генерируется программным путем, может динамически обновляться, отзываться по сети и защищаться дополнительными средствами авторизации самого телефона (например, сканером отпечатка пальца или распознаванием лица).
Последовательность действий при использовании смартфона строго регламентирована архитектурой СКУД. Сначала пользователь предъявляет телефон (подносит его к считывателю в случае с NFC, приближается к зоне уверенного приема BLE или нажимает виртуальную кнопку в сетевом приложении). Если используется радиочастотный интерфейс ближнего действия, внешний считыватель улавливает сигнал, демодулирует его, извлекает идентификатор и транслирует его по стандартному интерфейсу (например, Wiegand или Dallas Touch Memory) в основной контроллер. Именно контроллер, а не внешний считыватель или сам смартфон, принимает окончательное решение. Он осуществляет проверку полученного кода по своей внутренней локальной базе данных или отправляет запрос на центральный сервер. Если идентификатор валиден и имеет права доступа в текущую временную зону, контроллер подает электрический импульс на реле, разблокируя электрозамок или турникет.
В архитектуре современных систем крайне важно разграничивать прямое предъявление мобильного идентификатора считывателю и удаленную команду открытия через приложение. При прямом предъявлении телефон эмулирует физическую карту, взаимодействуя со считывателем по радиоканалу малого радиуса (NFC/BLE), а права доступа проверяются локально контроллером у двери. При удаленной команде мобильное приложение связывается по IP-сети с контроллером или сервером СКУД, минуя дверной считыватель. В этом случае проверяется не номер виртуальной карты, а сетевая учетная запись пользователя, и сам смартфон не должен находиться рядом с дверью.
Реальные варианты использования таких технологий охватывают практически все аспекты физической безопасности. Офисная дверь может быть оснащена NFC-считывателем для строгого контроля прохода (где требуется осознанное действие). Вход в подъезд, въезд на парковку или проход через логистический шлюз со свободными руками эффективнее оборудовать BLE-считывателем. Служебные помещения, такие как серверные или архивы, требующие дистанционного управления со стороны администратора, целесообразно оснащать контроллерами с поддержкой Wi-Fi. При этом внедрение мобильного доступа не означает отказа от классических решений: мобильные и обычные пропуска (брелоки, карты) могут работать в системе абсолютно параллельно, привязываясь к карточке одного сотрудника, если это позволяет емкость памяти оборудования.
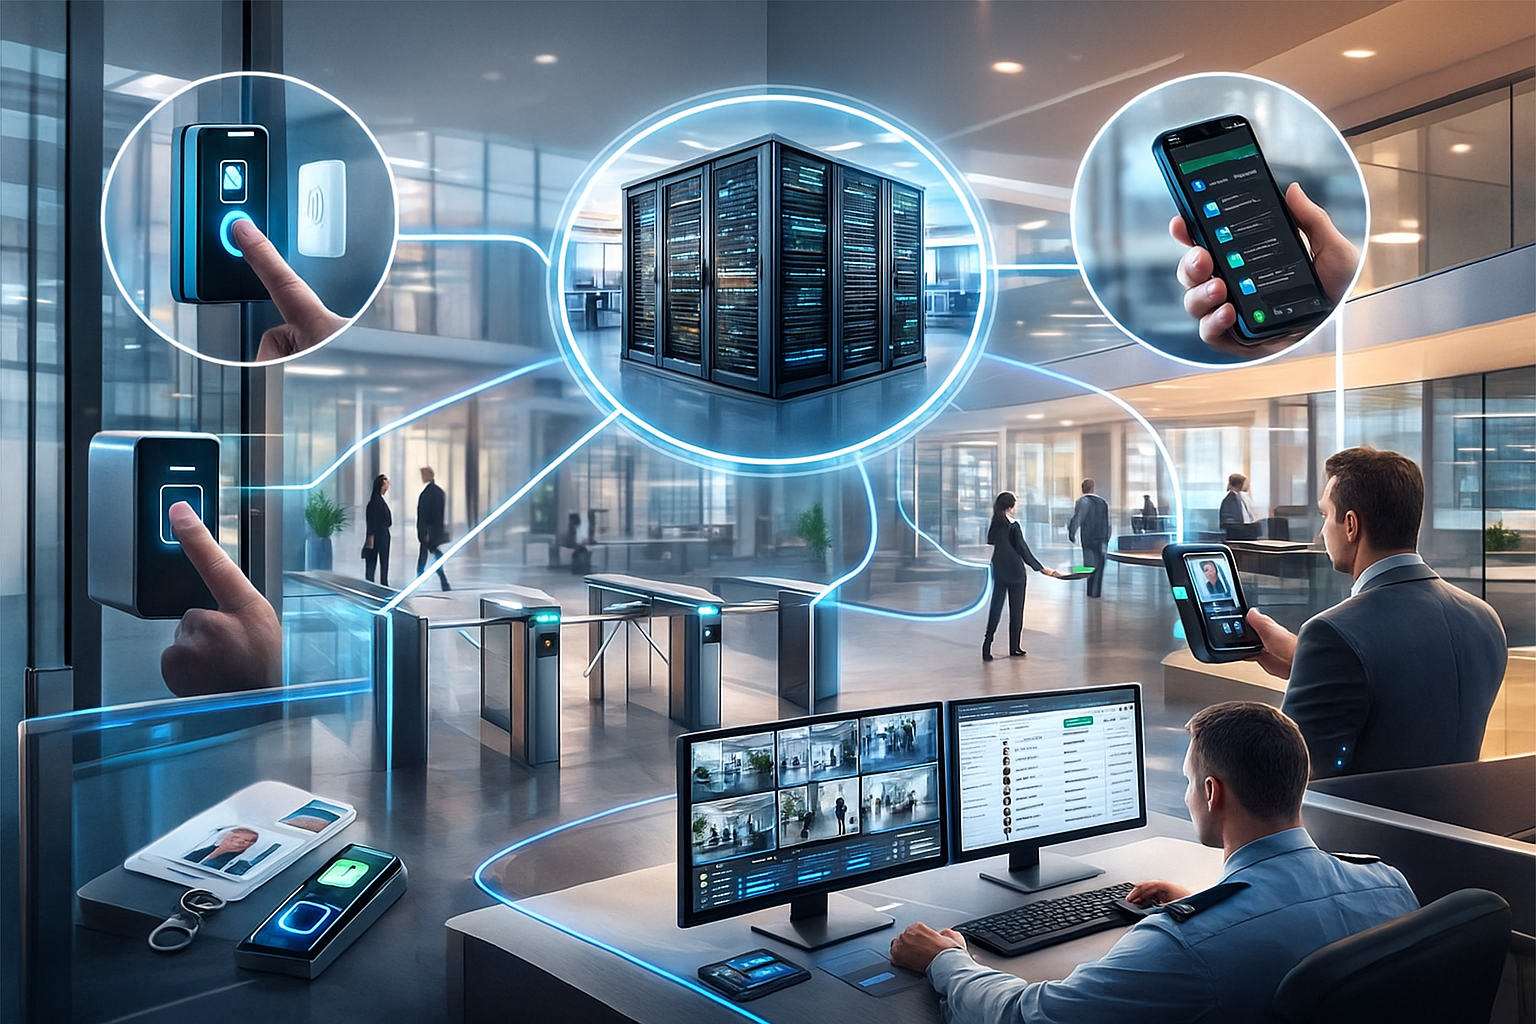
Схема базового взаимодействия смартфона в СКУД
- Смартфон с мобильным идентификатором или IP-приложением взаимодействует со считывателем по NFC/BLE либо напрямую с сетевым интерфейсом контроллера по IP.
- Считыватель передаёт идентификатор по Wiegand или Touch Memory. Контроллер проверяет права доступа в локальной базе либо через сервер.
- При разрешённом доступе контроллер управляет исполнительным устройством: электрозамком, турникетом или шлагбаумом.
2. NFC, Bluetooth и Wi-Fi: три способа открыть дверь телефоном
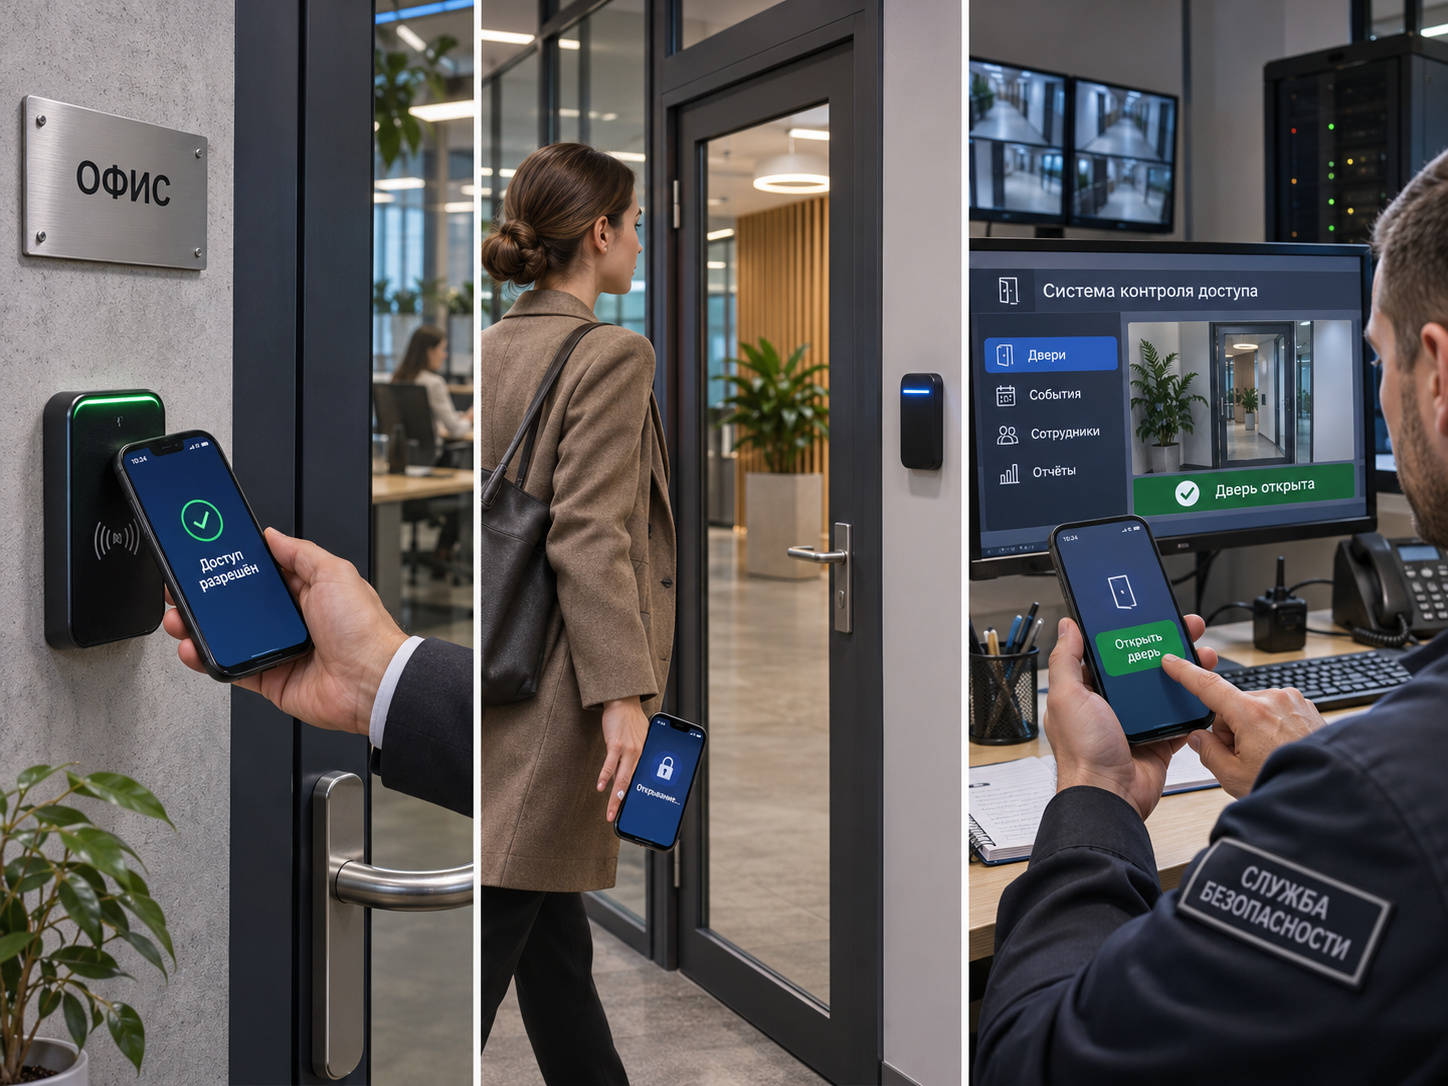
Для системного понимания технологий мобильного доступа, их физических основ и пользовательского опыта, ниже приведена детальная сравнительная таблица.
| Параметр | NFC (Near Field Communication) | Bluetooth (BLE) | Wi-Fi (Сетевое управление IP) |
|---|---|---|---|
| Принцип работы | Индуктивная связь на частоте 13.56 МГц | Радиочастотная связь на 2.4 ГГц | TCP/IP маршрутизация через локальную сеть |
| Действия пользователя | Поднести телефон вплотную к считывателю (0-5 см) | Подойти в зону действия или нажать кнопку в приложении | Открыть приложение, выбрать нужную точку прохода, нажать «Открыть» |
| Необходимость приложения | Зависит от ОС (Android — HCE приложение, iOS — Apple Wallet или HCE с iOS 18.1) | Требуется активное или фоновое приложение СКУД | Требуется специализированное приложение (например, Mobile Commander) |
| Зависимость от Интернета | Нет (обмен идентификатором происходит локально) | Нет (обмен происходит локально между чипами) | Да (требуется доступ к ЛВС или серверам через Интернет) |
| Основные ограничения | Необходимость разблокировки экрана, жесткие политики Apple, зависимость от расположения антенны | Риск ложных срабатываний из-за отражения сигнала, влияние энергосбережения смартфона на фоновую работу | Зависимость от работоспособности сетевых коммутаторов, задержки при маршрутизации пакетов |
NFC: поднести смартфон к считывателю
Технология NFC (Near Field Communication) базируется на высокочастотной радиосвязи сверхмалого радиуса действия и стандартизирована в рамках спецификаций ISO/IEC 18092 и ISO 14443. Принцип работы заключается в обмене данными за счет индуктивного взаимодействия между катушкой индуктивности в смартфоне и антенной считывателя.
Процесс прохода выстроен максимально интуитивно: пользователь подносит смартфон к совместимому считывателю на расстояние до нескольких сантиметров. Смартфон активирует электромагнитное поле, переходит в режим эмуляции карты и передает идентификатор. Считыватель принимает данные, преобразует их из радиочастотного протокола в кабельный и отправляет в контроллер для валидации.
Ключевой аспект NFC-доступа — требования к запуску приложения и состоянию экрана. На платформе Android приложения могут использовать технологию Host Card Emulation (HCE) для передачи данных, однако из соображений безопасности операционная система часто блокирует работу NFC-чипа при выключенном экране. В большинстве случаев требуется "пробудить" экран или полностью разблокировать устройство. На платформе iOS исторически эмуляция была доступна только через штатный Apple Wallet, который активируется по двойному нажатию боковой кнопки или автоматически (Express Mode).
Обычное наличие чипа NFC в телефоне совершенно не означает возможность эмулировать любую существующую RFID-карту. Чипы NFC в смартфонах работают строго на частоте 13.56 МГц и не могут воспроизводить физические параметры старых карт стандарта EM-Marine (125 кГц). Кроме того, современные карты (например, MIFARE DESFire) защищены шифрованием на уровне файловой системы самого чипа, скопировать которое в смартфон невозможно без ключей эмитента.
Главные преимущества короткой дистанции NFC заключаются в контролируемом предъявлении пропуска. Пользователь совершает понятное, целенаправленное действие, полностью исключая риск случайного открытия двери при прохождении по коридору. Ограничения связаны с совместимостью, необходимостью точного позиционирования антенны телефона (которая может располагаться в верхней или центральной части корпуса) и возможным снижением чувствительности из-за металлических чехлов или магнитных держателей.
Bluetooth BLE: открытие двери без прикладывания телефона
Взаимодействие через Bluetooth Low Energy (BLE) реализуется на частоте 2.4 ГГц. Контроллер, оснащенный BLE-модулем, или внешний совместимый считыватель взаимодействует со смартфоном посредством широковещательных пакетов (advertising channels) и обмена зашифрованными данными.
Доступны два принципиальных сценария работы. Первый — активный: пользователь подходит к точке прохода, открывает приложение и нажимает кнопку, после чего смартфон устанавливает BLE-соединение и передает токен. Второй — пассивный (режим «Hands-Free»): считыватель непрерывно сканирует эфир, и когда смартфон с запущенным в фоне приложением оказывается в радиусе действия, система оценивает уровень принятого сигнала (RSSI). Если мощность сигнала превышает заданный порог, дверь открывается автоматически.
Дальность работы BLE-доступа варьируется от нескольких десятков сантиметров до 10 и более метров, однако эта дистанция крайне нестабильна. Она зависит от аппаратной мощности передатчика смартфона, настроек программного порога RSSI на контроллере, а также от условий радиосвязи. Радиоволны частоты 2.4 ГГц подвержены сильному отражению от стен, перекрытий, металлических дверей и даже человеческого тела. Это создает серьезную проблему: система может ошибочно распознать телефон пользователя, находящегося в соседнем кабинете за стеной, и разблокировать дверь с противоположной стороны прохода.
Для обеспечения стабильной работы в фоновом режиме мобильному приложению требуются глубокие системные разрешения, включая доступ к геолокации (в старых версиях ОС это обязательное условие для сканирования BLE) и исключение из правил оптимизации батареи. Важно осознавать, что само по себе обнаружение MAC-адреса Bluetooth-устройства считывателем еще не означает предоставление доступа; смартфон и контроллер должны успешно провести криптографическую аутентификацию, чтобы исключить возможность подмены идентификатора.
Wi-Fi: управление дверью через приложение и сеть
Сетевое управление принципиально отличается от использования телефона в качестве бесконтактной карты ближнего действия. В этом сценарии смартфон превращается в терминал управления, взаимодействующий с инфраструктурой СКУД по протоколам TCP/IP.
Открытие двери осуществляется через специализированное мобильное приложение или защищенный веб-интерфейс. Смартфон пользователя устанавливает соединение с IP-контроллером (напрямую в локальной сети) или с облачным сервером через интернет. Взаимодействие происходит не по принципу «я предъявляю номер карты», а по принципу «я — авторизованный пользователь системы, и я отправляю команду на исполнительное устройство».
Роль прав пользователя и защищенной авторизации здесь выходит на первый план. Приложение проверяет учетную запись (логин, пароль, биометрию) и, основываясь на системных ролях, разрешает или запрещает удаленное управление. Это дает колоссальные преимущества для администраторов, инженеров или сотрудников ресепшен, которым необходимо управлять множеством дверей дистанционно, менять режимы работы замков (например, переводить дверь в режим «Свободный проход» на время пожарной эвакуации или мероприятия). При этом необходимо учитывать аппаратный нюанс: контроллер, оснащенный модулем Wi-Fi для сетевого администрирования, не обязательно поддерживает чтение мобильных пропусков через NFC или BLE, так как это разные аппаратные и функциональные уровни.
3. Какие смартфоны подходят для мобильного доступа
Android: возможности NFC и Bluetooth
Архитектура операционной системы Android предоставляет наиболее гибкие возможности для внедрения мобильного доступа. Базовым механизмом, позволяющим смартфону выступать в роли пропуска, является Host Card Emulation (HCE) — программная эмуляция смарт-карты, появившаяся еще в 2013 году. HCE позволяет мобильным приложениям обрабатывать протоколы ISO 7816-4 (APDU команды), взаимодействуя со считывателем без обязательного обращения к закрытому аппаратному модулю Secure Element.
Ограничения HCE связаны с тем, что транзакция обрабатывается основным процессором устройства через программный стек ОС. Это может вносить микрозадержки при обмене данными со считывателем, особенно если устройство сильно загружено. Кроме того, для функционирования HCE-пропуска требуется наличие специализированного приложения от вендора СКУД, которое будет управлять этим виртуальным идентификатором.
Версия Android и агрессивные политики производителей смартфонов (особенно китайских брендов) оказывают колоссальное влияние на стабильность работы. В современных версиях Android система жестко ограничивает фоновую работу служб сканирования Bluetooth и HCE для экономии заряда батареи. Приложению СКУД необходимо вручную выдать разрешения на игнорирование режима энергосбережения, постоянный доступ к геолокации и сканированию близлежащих устройств. В противном случае BLE-пропуск перестанет работать сразу после того, как телефон полежит в кармане без движения 15 минут.
Работа при заблокированном экране также является предметом компромисса. Для базовой безопасности Android может требовать, чтобы экран был хотя бы включен (подсветка активна) для срабатывания NFC, а для объектов с высокими требованиями безопасности само приложение СКУД можно настроить так, чтобы оно передавало токен только после биометрической разблокировки устройства пользователем.
Чек-лист совместимости смартфона на Android
- Наличие аппаратного модуля NFC и стандарта Bluetooth не ниже 4.0.
- Версия ОС поддерживается приложением вендора СКУД (обычно Android 8.0+).
- Приложению предоставлены неограниченные права на работу в фоновом режиме (отключена оптимизация батареи).
- Настроены разрешения на точное местоположение (для корректной работы BLE стека).
iPhone: можно ли использовать его вместо пропуска
Интеграция iPhone в инфраструктуру СКУД исторически была одной из самых сложных задач из-за закрытой архитектуры Apple. Несмотря на наличие в iPhone чипов NFC и Bluetooth, прямой доступ к аппаратным функциям для эмуляции произвольных карт (особенно нешифрованных или нестандартных) был строго заблокирован.
Долгое время легитимное использование iPhone в качестве пропуска сводилось к добавлению совместимых корпоративных пропусков (Employee Badge) в Apple Wallet. При этом идентификатор помещается в Secure Element (аппаратный чип, отделенный от основной ОС), что обеспечивает высочайший уровень защиты. Однако Apple Wallet не превращает iPhone в универсальную RFID-карту. Для работы Employee Badge требуется, чтобы производитель СКУД прошел сертификацию Apple, а считыватели на объекте аппаратно поддерживали проприетарный протокол Apple ECP2 (Enhanced Contactless Polling), что делает этот путь недоступным для старых систем и требует значительных инвестиций в модернизацию железа.
С выходом iOS 18.1 ситуация начала меняться: под давлением антимонопольного законодательства (в частности DMA в Европе) Apple открыла разработчикам доступ к платформе NFC & SE. Теперь сторонние приложения могут использовать API CardSession для эмуляции карт стандарта ISO 7816, не полагаясь исключительно на Apple Wallet. Это означает, что разработчики СКУД могут создавать приложения для iPhone, работающие по принципу HCE. Тем не менее, для использования этих API разработчик приложения должен заключить коммерческое соглашение с Apple и пройти строгий аудит безопасности; массового появления "универсальных" копировщиков NFC-карт для iOS в публичном доступе не предвидится.
Из этого следует важнейший вывод: возможности, которые предоставляют Android-приложения (например, простые утилиты для клонирования UID от IronLogic или сторонних разработчиков), нельзя автоматически переносить на iPhone. Настройка работы с iPhone требует проверки совместимости конкретного считывателя (поддерживает ли он ECP2 или новые API) до закупки партии оборудования. Если объект не готов к интеграции с Apple Wallet или покупке новейших ECP-считывателей, владельцы iPhone могут столкнуться с необходимостью использования сторонних костылей (например, штрих-кодов через приложения вроде NeatPass), которые не заменяют полноценный бесконтактный проход по NFC.
Можно ли перенести существующую карту доступа в телефон
Попытка скопировать старую карту в телефон — самая частая ошибка при внедрении мобильного доступа. Пользователи не понимают, что копирование открытого номера карты и защищенного криптографического идентификатора — принципиально разные технические задачи.
Существуют непреодолимые аппаратные ограничения. Значительная доля СКУД в России до сих пор использует низкочастотные карты стандарта EM-Marine (125 кГц). Модули NFC в смартфонах аппаратно настроены на высокочастотный диапазон 13.56 МГц. Физика процесса не позволяет iPhone или Android передавать сигнал на частоте 125 кГц; поэтому перенести такую карту в смартфон невозможно в принципе.
Что касается высокочастотных карт семейства MIFARE (13.56 МГц), то современные стандарты (например, MIFARE DESFire) защищают данные стойким шифрованием (AES/DES). Ключи хранятся в защищенной памяти карты, и смартфон не может их просто считать и клонировать. Если же система СКУД опирается исключительно на чтение заводского номера чипа (UID), то возникает другая проблема: современные ОС смартфонов (и iOS, и Android) при эмуляции NFC часто генерируют случайный, динамически меняющийся UID для защиты от отслеживания. В результате старый считыватель каждый раз видит "новую" карту, и дверь не открывается.
Поэтому смартфон не может универсально эмулировать любую RFID-карту. Альтернативой копированию является выпуск совершенно нового мобильного идентификатора. Администратор генерирует виртуальный пропуск в программном обеспечении СКУД и отправляет его сотруднику на смартфон (через приложение или Wallet), после чего регистрирует этот новый токен в базе данных контроллера наравне с пластиковой картой.
Перед попыткой внедрения необходимо задать производителю или установщику СКУД базовые вопросы: работает ли текущее оборудование только с картами 125 кГц? Умеют ли контроллеры обрабатывать длинные криптографические HCE-токены, или они запрограммированы только на чтение 3-байтовых UID? (Подробнее аппаратные различия описаны в статье «Виды идентификаторов СКУД»).
4. Можно ли добавить доступ по смартфону в существующую СКУД
Когда достаточно заменить или добавить считыватель
Внедрение мобильного доступа не всегда требует капитального ремонта здания и полного демонтажа установленного оборудования. Во многих случаях можно сохранить дорогостоящую инфраструктуру — контроллеры, блоки питания, проложенные кабельные трассы, турникеты и замки.
Модернизация сводится к добавлению или замене настенного считывателя. Новый считыватель должен обладать аппаратной поддержкой приема мобильных идентификаторов (иметь встроенный модуль BLE 2.4 ГГц или NFC 13.56 МГц с поддержкой HCE). Ключевым условием успеха является совместимость интерфейса передачи данных. Новый считыватель должен уметь демодулировать сложный криптографический сигнал от смартфона и конвертировать его в стандартный протокол, который понимает старый контроллер — например, Wiegand (26, 34 или 58 бит) или Dallas Touch Memory (iButton).
Однако простая замена считывателя не решит задачу, если система требует сквозного шифрования OSDP (Open Supervised Device Protocol) от телефона до сервера, а старый контроллер работает только с открытым Wiegand. Также замена бессмысленна, если память старого автономного контроллера переполнена и не позволяет добавить новые виртуальные ключи сотрудников.
Примером эффективной локальной модернизации является использование совместимого NFC-считывателя IronLogic Matrix-III (мод. NFC). Он аппаратно принимает коды от NFC-смартфонов и транслирует их контроллеру в форматах Wiegand 26/34/42/50/58 или эмулирует протокол DS1990A, что делает его совместимым с абсолютным большинством контроллеров на рынке. (Схема расключения проводов подробно рассматривается в статье «Как подключить считыватель карт»).
Как сохранить обычные карты при переходе на смартфоны
Переход на мобильные технологии редко происходит мгновенно для всех сотрудников. На практике формируется смешанная инфраструктура, где посетители, линейный персонал или сотрудники со старыми смартфонами продолжают использовать пластиковые карты и брелоки, а инженерный состав переходит на смартфоны.
Такая система реализуется благодаря программным возможностям СКУД назначать одному пользователю (одной учетной записи в базе данных) сразу несколько идентификаторов разных форматов. В профиле «Иванов И.И.» может числиться карта MIFARE (ID: 111) и мобильный BLE-пропуск (ID: 222). Постепенное подключение позволяет плавно обучить персонал и распределить бюджет на модернизацию, не вынуждая компанию единовременно закупать тысячи виртуальных лицензий.
Чтобы исключить путаницу с правами доступа, в ПО СКУД токены должны быть четко типизированы. Если сотрудник теряет телефон, блокируется только мобильный идентификатор, а физическая карта остается активной. При увольнении блокируется сама учетная запись, что автоматически делает недействительными все привязанные к ней ключи. Перед масштабированием проекта на весь объект настоятельно рекомендуется провести пилотное внедрение на одной или двух дверях для обкатки бизнес-процессов выдачи и отзыва пропусков.
5 вопросов перед модернизацией СКУД под смартфоны
- Совместимость контроллера: Поддерживает ли старый контроллер подключение новых считывателей по протоколу Wiegand или Touch Memory?
- Характеристики считывателя: Какие технологии (BLE, NFC, Apple Wallet ECP) поддерживает новый считыватель?
- Формат текущих карт: На какой частоте работают старые карты (125 кГц или 13.56 МГц) и придется ли их менять для работы на новом мультиформатном считывателе?
- Парк устройств: Какие смартфоны (Android/iPhone) преобладают у сотрудников и совместимы ли они с выбранным вендором СКУД?
- Управление правами: Позволяет ли текущее серверное ПО заводить несколько идентификаторов разного типа на одного сотрудника?
5. Какие решения IronLogic позволяют использовать смартфон для доступа
Matrix-III (мод. NFC): использование смартфона как идентификатора
Модель Matrix-III (мод. NFC) разработана для обслуживания высокочастотных меток стандарта ISO 14443-A и интеграции NFC-смартфонов в существующие системы СКУД. В сценарии мобильного доступа считыватель выполняет роль транслятора: он перехватывает HCE-сигнал телефона и отправляет его по кабелю в основной контроллер.
Работа со смартфоном осуществляется через программную эмуляцию. Для настройки и тестирования прохода IronLogic предоставляет приложение Smartkey (для ОС Android). Процесс регистрации идентификатора выглядит следующим образом: в приложении Smartkey генерируется уникальный код. Контроллер переводится в режим записи ключей, после чего пользователь подносит телефон с открытым приложением к Matrix-III. Считыватель принимает код и контроллер заносит его в свою базу.
Для осуществления прохода пользователю необходимо разблокировать экран смартфона и поднести его к считывателю. Важно понимать ограничения этого метода: трансляция номера виртуальной карты через базовый HCE без сложной криптографической аутентификации обеспечивает базовый уровень безопасности, подходящий для парковок, ЖК и обычных офисов, но может быть недостаточным для режимных объектов. Подробности интеграции описаны в официальной инструкции IronLogic.
Z-5R (мод. BT): мобильный доступ через Bluetooth
Контроллер Z-5R (мод. BT) представляет собой автономное решение, в которое уже встроен модуль Bluetooth Low Energy, что исключает необходимость установки внешнего дорогостоящего считывателя.
Для прохода через двери, управляемые этим контроллером, предусмотрено использование Android-приложения GuestApp. Пользователь приближается к двери и инициирует открытие, взаимодействуя с контроллером напрямую по радиоканалу 2.4 ГГц. Параллельно с этим, производитель предлагает приложение Z-5R_config, которое выступает инструментом беспроводной настройки контроллера: администратор может загружать базу пользователей, менять время открытия реле и настраивать дистанцию срабатывания, не подключая контроллер к компьютеру кабелем.
Этот способ крайне удобен для небольших изолированных объектов. Однако при планировании проектов необходимо обязательно уточнять актуальный статус доступности модели Z-5R (мод. BT) у дистрибьюторов, так как статусы производства и программной поддержки могут меняться, и не следует проектировать массовое внедрение на основе устройств, находящихся в стадии тестирования.
Сетевые контроллеры IronLogic: открытие двери через приложение
Управление контроллерами через IP-сети раскрывает принципиально иной подход к мобильному доступу. Этот сценарий реализуется на базе IP-контроллеров Z-5R (мод. Wi-Fi), а также сетевых решений, объединенных через конвертеры Z-397 (мод. WEB, мод. USB Guard).
Разница между управлением через сеть и предъявлением мобильного пропуска заключается в маршрутизации. Телефон связывается не со считывателем у двери, а с самим контроллером через инфраструктуру Wi-Fi предприятия. Для реализации этого используются приложения Mobile Commander (для локальной сети) и веб-интерфейс Online Commander.
Сотрудник службы безопасности или администратор открывает приложение, видит список доступных дверей и отправляет команду открытия. Помимо простого открытия, Mobile Commander позволяет дистанционно переключать режимы контроллера: перевести дверь в «Обычный» режим, принудительно активировать «Блокировку» или включить «Свободный проход» (например, при разгрузке товаров). Что касается модификации Z-5R (мод. Web BT), заявлено наличие Bluetooth-модуля для индикации состояния и связи с управляющей программой, однако полномасштабная функция прохода по BLE для массовых пользователей в нем может быть не реализована в том же виде, что и в чистом Z-5R BT. Сетевое управление идеально подходит для диспетчерских пунктов, но требует бесперебойной работы корпоративной локальной сети.
| Устройство IronLogic | Технология | Что делает пользователь | Необходимое приложение | Основные ограничения | Статус поддержки |
|---|---|---|---|---|---|
| Matrix-III (мод. NFC) | NFC (13.56 МГц), Wiegand, iButton | Подносит разблокированный смартфон к считывателю | Smartkey (Android) | Ограничения ОС, требование разблокировки экрана | Серийное производство |
| Z-5R (мод. BT) | Bluetooth (BLE) | Нажимает кнопку открытия в зоне видимости | GuestApp (проход) / Z-5R_config (настройка) | Зависимость от фоновых ограничений Android | Уточнять у дилера |
| Z-5R (мод. Wi-Fi) / IP-контроллеры | Wi-Fi, Локальная сеть, TCP/IP | Отправляет команду открытия через интерфейс | Mobile Commander / Online Commander | Зависимость от работоспособности ЛВС и роутеров | Серийное производство |
6. Как настроить открытие двери со смартфона: практические примеры
Практическая настройка СКУД для мобильного доступа требует аккуратного сопряжения программных и аппаратных компонентов. Монтажные работы и прокладка кабеля здесь не рассматриваются; внимание сосредоточено на инициализации мобильных пропусков.
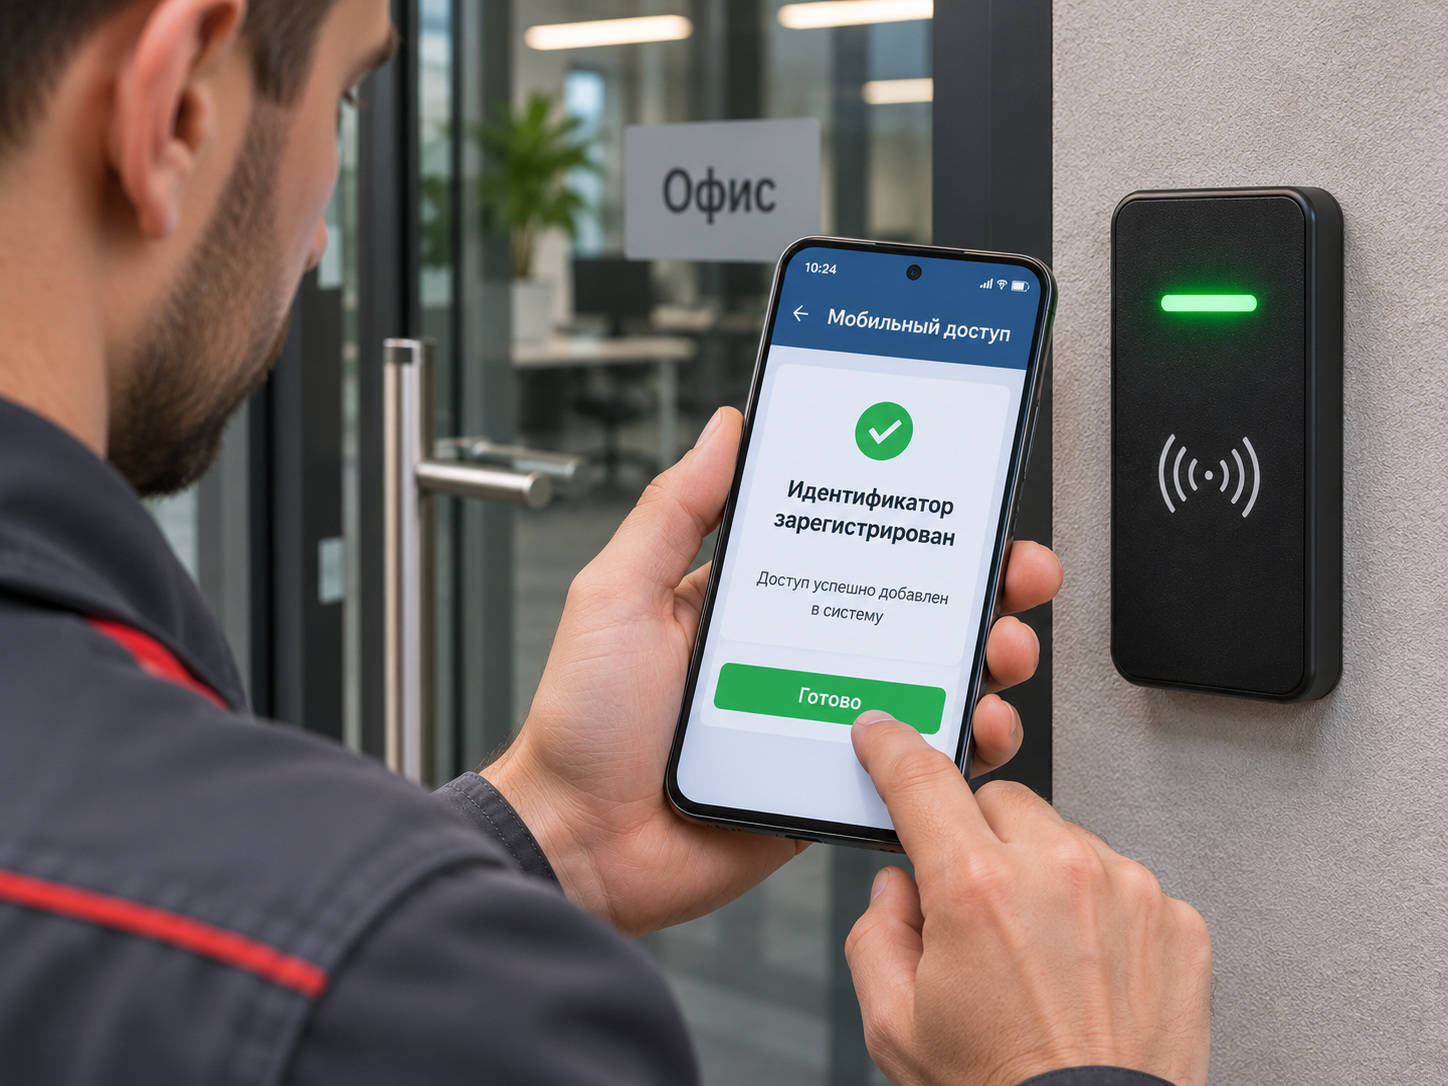
Настройка NFC-доступа через Matrix-III (мод. NFC)
- Подготовка: Убедиться, что Matrix-III аппаратно подключен к контроллеру, а у пользователя имеется Android-смартфон с включенным чипом NFC.
- Установка ПО: Установить на смартфон приложение Smartkey, рекомендуемое официальной инструкцией.
- Инициализация: Открыть Smartkey. Приложение сгенерирует или запросит создание виртуального идентификатора.
- Регистрация в контроллере: Перевести автономный контроллер СКУД в режим добавления новых ключей (обычно путем кратковременного поднесения мастер-карты).
- Запись: Разблокировать экран смартфона и поднести его к считывателю Matrix-III (мод. NFC). Считыватель издаст звуковой сигнал, а контроллер подтвердит успешную запись кода в энергонезависимую память.
- Первый проход: Вернуть контроллер в дежурный режим. Разблокировать экран телефона и поднести его к терминалу. Убедиться, что светодиод считывателя загорелся зеленым, а реле замка щелкнуло, открыв дверь. Если реакция отсутствует, поэкспериментируйте с положением телефона (антенна может находиться в разных частях корпуса). (Реальные фотографии прохождения и скриншоты приложения предоставляются в сопроводительной документации к объекту).
Подготовка Bluetooth-доступа
Настройка BLE-системы (например, Z-5R BT) требует работы с радиочастотными параметрами.
- Проверка среды: Убедиться, что смартфон поддерживает BLE и находится в радиусе 1-2 метров от контроллера для первичной настройки.
- Разделение ПО: Установить приложение GuestApp на телефон пользователя для осуществления прохода, и Z-5R_config на устройство администратора для настройки.
- Выдача разрешений: В настройках Android предоставить приложению доступы к местоположению (Location Services) и Bluetooth. Обязательно внести приложение в исключения контроля активности батареи, иначе ОС заблокирует его фоновую работу.
- Конфигурация прав: Через Z-5R_config администратор подключается к контроллеру, формирует базу пользователей и назначает идентификаторы. Здесь же калибруется порог RSSI — уровень сигнала, при котором контроллер решит, что пользователь подошел достаточно близко для автоматического открытия.
- Тестирование: При первом проходе тестируется скорость реакции системы на приближение телефона. (Конкретные пошаговые инструкции публикуются производителем при обновлениях прошивок, поэтому всегда сверяйтесь с актуальным мануалом).
Настройка управления дверью через сеть
Сетевые контроллеры (например, Z-5R Wi-Fi или Z-397 WEB) настраиваются через маршрутизатор.
- Сетевая доступность: Контроллер должен быть подключен к корпоративной IP-сети. WiFi контроллеры от IronLogic могут конфигурироваться без предварительного подключения к сети «из коробки» путем создания временной точки доступа для ввода параметров корпоративного Wi-Fi.
- Установка ПО: На устройство охраны/администратора устанавливается Mobile Commander.
- Авторизация: В приложении осуществляется поиск контроллеров в пределах доступности канала связи. Для удаленных устройств вручную прописывается статический IP-адрес и порт.
- Отправка команды: В интерфейсе приложения выбирается конкретный контроллер. Нажатие кнопки «Открыть» формирует TCP-пакет, который уходит на контроллер.
- Проверка: После отправки команды в журнале событий контроллера должна появиться запись об успешной авторизации и разблокировке.Важное предупреждение: Выставлять административный веб-интерфейс или порты IP-контроллера напрямую в публичный интернет без использования VPN или защищенного шифрования категорически запрещено во избежание взлома СКУД.
7. Будет ли смартфон работать без интернета и при других ограничениях
Что происходит без Wi-Fi, мобильного интернета или связи с сервером
Архитектура мобильного доступа определяет его устойчивость к сбоям связи. При использовании технологий ближнего действия (NFC и BLE) взаимодействие между смартфоном и считывателем происходит локально. Если телефон находится в зоне без покрытия сотовой сети (например, на подземной парковке) или на объекте отключен внешний интернет, локальный проход успешно состоится. Мобильный идентификатор уже зашифрован и хранится в памяти устройства; для его валидации считывателю не требуется обращение к облачным серверам Apple или Google.
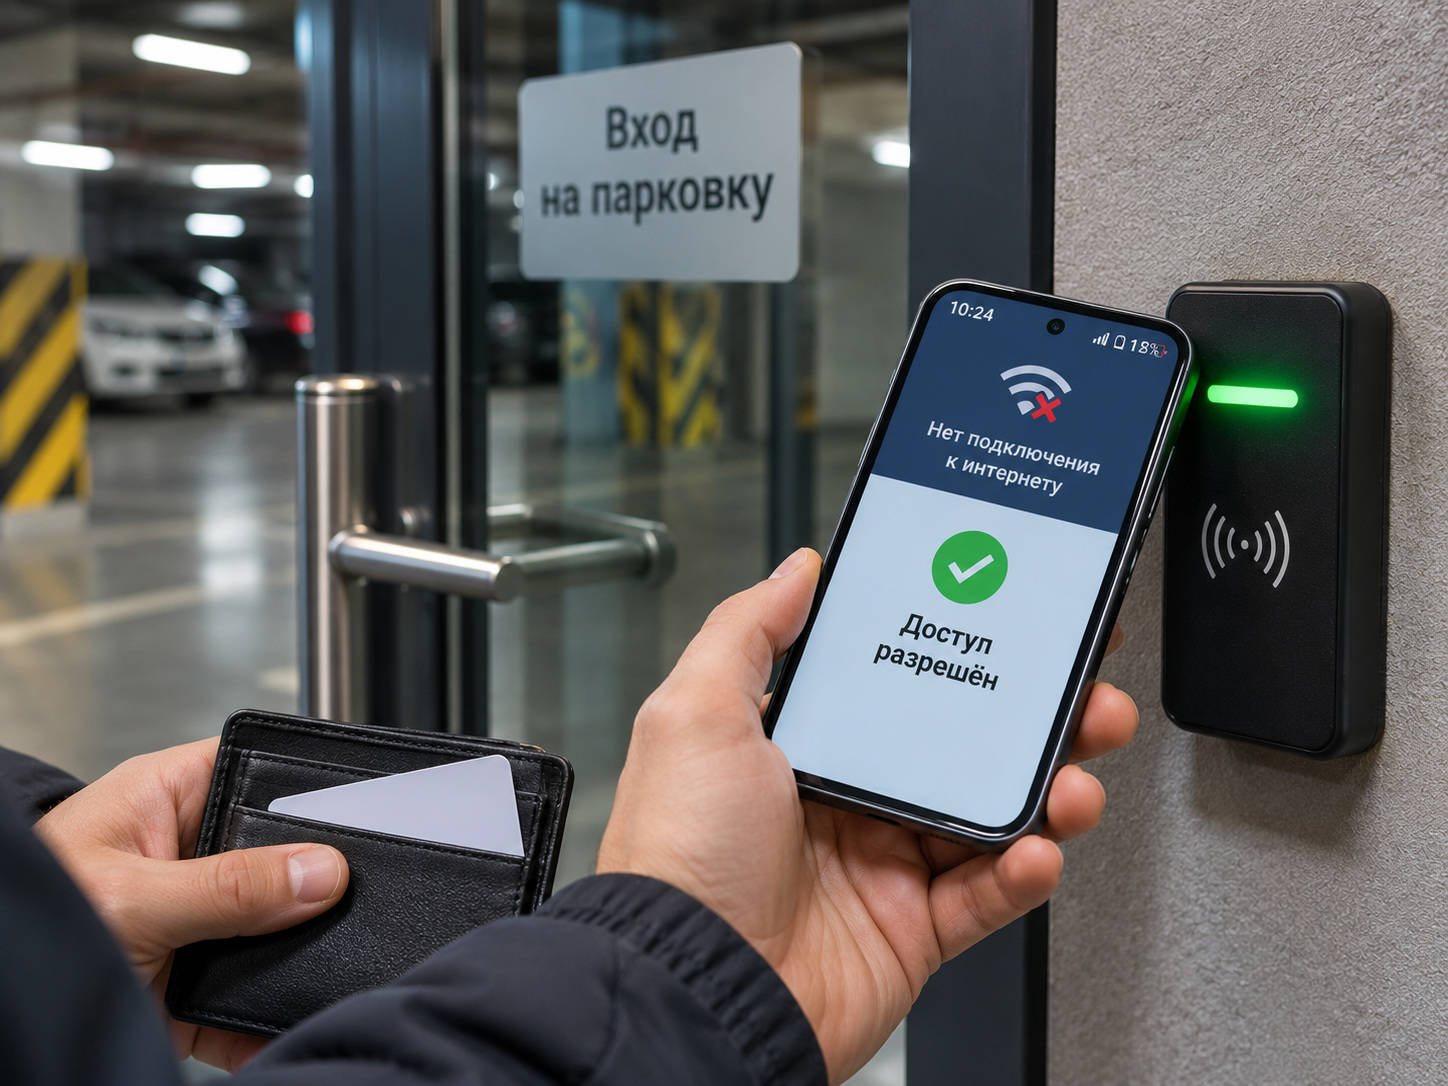
Принципиально иная ситуация возникает при потере локальной сети (ЛВС). Удаленное управление через сетевые контроллеры (Wi-Fi/Ethernet) и приложение Mobile Commander полностью зависит от доступности сетевых коммутаторов и маршрутизаторов здания. Если падает локальная сеть, команды со смартфона просто не дойдут до контроллера. В этом случае сетевые контроллеры переходят в автономный режим и смогут пропускать людей только по ранее выданным физическим картам или локальным NFC/BLE меткам, сохраненным в их энергонезависимой памяти. Сценарий отключения связи необходимо тестировать на объекте до ввода системы в эксплуатацию.
Разряженный телефон, заблокированный экран и другие повседневные ситуации
Функционирование NFC и BLE модулей напрямую зависит от энергоснабжения смартфона и ограничений операционной системы. По умолчанию, если Android-телефон полностью разряжен и выключился, программная эмуляция HCE не сработает, и пропуск перестанет функционировать.
Однако в развитых экосистемах существуют резервные режимы. Например, в iPhone функция Power Reserve сохраняет минимальный заряд батареи специально для питания модуля Secure Element. Это позволяет использовать пропуск в Apple Wallet (в режиме Express Mode) до 5 часов после того, как телефон полностью отключился из-за разряда аккумулятора, спасая сотрудников, задержавшихся в офисе. Аналогичные специальные резервные режимы отдельных мобильных пропусков на некоторых Android-устройствах существуют, но их нельзя считать универсальными для всего парка техники.
Использование телефона с заблокированным экраном часто ограничено настройками безопасности. Система может не подавать питание на NFC-антенну до активации дисплея или успешного биометрического сканирования. Кроме того, регулярные обновления ОС Android и iOS могут незаметно менять политики энергосбережения, "усыпляя" фоновые процессы BLE-приложений. Именно поэтому на критически важных объектах целесообразно сохранить альтернативный, не зависящий от батареи телефона способ прохода — физические карты или PIN-коды.
8. Насколько безопасно использовать смартфон вместо карты
Можно ли скопировать или перехватить мобильный пропуск
Уровень безопасности мобильного доступа варьируется от крайне низкого до банковского, в зависимости от применяемых криптографических алгоритмов. Если смартфон просто эмулирует статический номер UID, безопасность системы равна безопасности открытой пластиковой карты — такой номер легко перехватить и эмулировать на другом устройстве. NFC и Bluetooth сами по себе являются лишь транспортной средой и не гарантируют защиту от копирования данных без внедрения шифрования прикладного уровня.
Серьезным вектором атак на системы BLE является Relay Attack (атака ретрансляции). Злоумышленник размещает одно приемопередающее устройство рядом со считывателем, а другое — рядом с телефоном легитимного пользователя (например, в кафе). Сигнал перехватывается, транслируется через интернет и подается на считыватель. Поскольку многие BLE-системы оценивают только мощность сигнала (RSSI), они становятся жертвами обмана, принимая удаленный телефон за находящийся рядом. Для борьбы с этим в будущем планируется внедрение технологии UWB (Ultra-Wideband), которая измеряет физическое время пролета радиосигнала (Time of Flight), делая атаки ретрансляции невозможными.
Для защиты мобильного идентификатора необходимы три компонента: строгая аутентификация, шифрование сеанса связи и использование динамических (меняющихся) токенов, которые нельзя использовать повторно. Заявленную безопасность всегда необходимо оценивать для конкретного решения СКУД, а не доверять одному лишь слову «смартфон».
Как управлять доступом при потере или замене телефона
Администрирование мобильных пропусков требует новых бизнес-процессов. При утрате смартфона администратор СКУД обязан немедленно отозвать скомпрометированный мобильный идентификатор в интерфейсе системы управления доступом.
Важно понимать разницу между удаленной блокировкой телефона (через сервисы Find My, которая физически стирает ключи в Secure Element) и программной блокировкой пропуска в самой СКУД. Даже если телефон уничтожен, токен формально остается валидным в базе контроллера, пока администратор его не удалит.
При смене устройства сотрудником ему генерируется и выдается совершенно новый идентификатор; перенос старого криптографического токена простым файловым копированием невозможен из соображений безопасности. Использование нескольких смартфонов (например, рабочего и личного) одним сотрудником легко реализуется, так как архитектура современных СКУД позволяет привязать к одному пользователю неограниченное число независимых идентификаторов, сохраняя прозрачный контроль их жизненного цикла.
Какие риски возникают при удалённом открытии двери
Сетевое удаленное открытие дверей (через Wi-Fi/IP) генерирует риски, типичные для ИТ-инфраструктуры. Ключевая угроза — компрометация учетной записи пользователя в мобильном приложении (например, кража пароля от Mobile Commander).
Для нивелирования рисков необходима надежно защищенная (зашифрованная) передача команд открытия между приложением и контроллером, исключающая возможность перехвата пакетов внутри локальной сети. Несанкционированный доступ к управляющему интерфейсу контроллера позволит злоумышленнику полностью скомпрометировать физическую безопасность здания. В ПО должно быть реализовано строгое разграничение прав: рядовой пользователь может только нажать кнопку «Открыть» на разрешенных дверях, в то время как администратор имеет право блокировать замки и менять конфигурацию оборудования.
Все события удаленного открытия должны регистрироваться в неизменяемом журнале СКУД с указанием аккаунта инициатора. Удаленное управление необходимо рассматривать и защищать как критически важную ИТ-функцию, а не просто как расширение дверного звонка.
9. Почему дверь не открывается со смартфона: частые проблемы
Диагностика сбоев в работе мобильного доступа делится на радиочастотную и логическую. В таблице ниже не рассматриваются общие аппаратные проблемы (отсутствие питания, сгоревшие реле или обрывы кабеля); фокус на нюансах работы смартфонов.
| Симптом | Вероятная причина | Что проверить |
|---|---|---|
| Считыватель вообще не реагирует (нет писка/мигания) | Модуль связи выключен, экран заблокирован, чехол блокирует поле | Наличие и включение NFC/BLE. Разблокировку экрана. Расположение антенны телефона относительно считывателя. |
| Приложение по Bluetooth не находит контроллер | Запреты ОС на фоновую работу, отсутствие разрешений геолокации | Включен ли Bluetooth. Настройки разрешений приложения в Android/iOS. Исключение из правил энергосбережения смартфона. |
| Считыватель реагирует (пищит), но дверь закрыта | Идентификатор недействителен, несовпадение форматов, запрет по времени | Наличие ID в базе контроллера. Назначенные права. Совпадение битности Wiegand между считывателем и контроллером. |
| Не срабатывает дистанционное открытие по Wi-Fi | Сетевая недоступность контроллера, неверная авторизация | Доступность IP-адреса из нужной подсети. Логин/пароль пользователя в Mobile Commander. |
NFC-считыватель не распознаёт телефон
Если при контакте телефона со считывателем терминал остается «мертвым», первым делом проверяется, активирован ли NFC в шторке уведомлений Android. Далее следует убедиться, что установлено совместимое HCE-приложение или Apple Wallet настроен корректно.
Самая частая причина — блокировка экрана. ОС запрещает трансляцию NFC-токенов в спящем режиме. Также необходимо учитывать физическое расположение катушки NFC (у iPhone она в верхней части, у многих Android — по центру корпуса) и влияние плотных чехлов с магнитными держателями, которые искажают индуктивное поле. Наконец, необходимо уточнить технические характеристики считывателя: возможно, он предназначен только для работы с низкочастотными картами 125 кГц и физически не способен взаимодействовать с NFC смартфона.
Bluetooth-приложение не находит устройство или не подключается
Если смартфон не видит BLE-считыватель, проблема редко кроется в самом железе. Пользователь должен убедиться, что смартфон находится в зоне радиовидимости.
Главный враг BLE-доступа — настройки энергосбережения операционных систем. Если пользователь давно не открывал приложение СКУД, система переводит его в спящий режим, запрещая фоновое сканирование эфира. Необходимо вручную проверить разрешения приложения (разрешить работу в фоне, разрешить доступ к Bluetooth и геолокации). Важно отличить проблему обнаружения (телефон не видит эфирный пакет контроллера) от отсутствия прав доступа (телефон отправляет токен, но он отвергается базой СКУД).
Телефон распознаётся, но доступ не предоставляется
В этой ситуации радиообмен проходит успешно, считыватель передает код контроллеру, но контроллер не замыкает реле. Проблема кроется в логике базы данных.
Администратор должен проверить, заведен ли данный мобильный идентификатор в систему и не был ли он отозван. Необходимо уточнить назначенные права доступа и ограничения по времени (возможно, проход запрещен после 18:00). Аппаратной причиной часто становится несовпадение форматов передачи: например, NFC-считыватель отправляет длинный код в формате Wiegand-58, а контроллер способен обработать только Wiegand-26, отсекая значимую часть идентификатора. Для сетевого управления через Wi-Fi проблема чаще всего связана с неверной авторизацией пользователя в приложении или с тем, что контроллер «отвалился» от маршрутизатора. Диагностика подобных логических ошибок требует обращения к программному журналу событий СКУД.
10. NFC, Bluetooth или Wi-Fi: какой способ доступа выбрать
Выбор технологии для разных сценариев
Универсального решения не существует; выбор технологии диктуется спецификой бизнес-процессов на объекте:
- Офис с постоянными сотрудниками: Наиболее сбалансированным решением является связка NFC и BLE. NFC обеспечивает строгую дисциплину прохода (четко к считывателю), а BLE можно оставить для руководства. Это позволяет сохранить смешанную систему со старыми пластиковыми пропусками.
- Одна дверь или небольшой объект (склад/архив): Идеально подойдет простой локальный сценарий на базе автономного контроллера (например, Z-5R BT). Он не требует прокладки витой пары и дорогостоящего серверного ПО, управляясь прямо со смартфона.
- Объект с несколькими точками доступа: Требует внедрения централизованной сетевой СКУД. Смартфоны выступают в роли локальных меток, но управление правами пользователей осуществляется на едином сервере.
- Временный или гостевой доступ: Оптимально использование генерируемых BLE/NFC идентификаторов, которые выдаются и отзываются администратором дистанционно, устраняя логистику физического пластика.
- Удалённое открытие двери: Если задача — впустить машину через шлагбаум, находясь в кабинете, бесконтактный радиочастотный пропуск бесполезен. Здесь требуется исключительно сетевое IP-управление через приложения вроде Mobile Commander.
- Существующая СКУД: Если инфраструктура уже построена, главным приоритетом становится совместимая модернизация. Замена Wiegand-считывателей на мультиформатные (с поддержкой NFC/BLE и карт) обойдется в десятки раз дешевле, чем полное перестроение сети.
Чек-лист перед переходом на смартфоны
| Критерий оценки перед внедрением | Рекомендации и решения |
|---|---|
| 1. Платформы смартфонов | Какие ОС преобладают? Android требует настройки HCE, iPhone может потребовать сложных интеграций (ECP2, iOS 18.1 API). |
| 2. Дистанция считывания | Нужен ли строгий контроль (прикладывать телефон - NFC) или комфорт и свободные руки (открытие на расстоянии - BLE)? |
| 3. Зависимость от интернета | Будет ли система пропускать людей при падении серверов провайдера? (Локальный NFC/BLE работает без интернета). |
| 4. Аппаратная совместимость | Совместим ли новый бесконтактный считыватель с форматами текущих контроллеров (Wiegand/OSDP)? |
| 5. Процесс эмиссии | Как администраторы будут генерировать, выдавать и отзывать цифровые идентификаторы уволенных сотрудников? |
| 6. Резервные способы | Останутся ли физические карты для гостей, курьеров или сотрудников с несовместимыми/разряженными телефонами? |
| 7. Действия при утрате | Разработан ли регламент экстренного отзыва токена в СКУД при потере смартфона сотрудником? |
| 8. Проверка вендора | Подтверждена ли стабильная совместимость конкретной модели оборудования (например, IronLogic) с актуальными версиями ОС? |
Смартфон обладает всем необходимым технологическим потенциалом, чтобы не просто заменить пластиковую карту доступа, но и вывести безопасность и удобство управления СКУД на качественно новый уровень. Однако успешность реализации напрямую зависит от глубокого понимания применяемых технологий. NFC обеспечивает преднамеренную и точную идентификацию посредством локального предъявления устройства. Bluetooth Low Energy предоставляет комфортное беспроводное взаимодействие, но требует тонкой калибровки радиоэфира. Wi-Fi и сетевые контроллеры решают задачи дистанционного администрирования.
Перед принятием решения о внедрении мобильного доступа критически важно провести аудит существующей инфраструктуры, проверить совместимость форматов данных и обязательно протестировать выбранное оборудование на одной контрольной точке прохода. Подробнее с архитектурой систем можно ознакомиться в профильном материале «Выбор контроля доступа», а технические аспекты настройки совместимого оборудования IronLogic и мобильных приложений подробно изложены в официальных мануалах вендора.